「雲端原生應用程式保護平台(Cloud Native Application Protection Platform, CNAPP)」一詞最早由Gartner提出,強調由一套雲端原生安全解決方案,包含雲端安全態勢管理 (Cloud Security Posture Management, CSPM)、雲端基礎架構權限管理 (Cloud Infrastructure Entitlement Management, CIEM)及雲端工作負載防護(Cloud Workload Protection Platform, CWPP)。提供整合安全與合規管理,協助保護雲端原生應用,涵蓋開發與運行的環境,為企業提供:
- 整合式安全管理,更精確的安全情境分析
- 適用於各種環境與工作負載架構,更強大的安全防護
- 自動化安全管理,更即時的風險應對能力
CNAPP雲端原生應用程式保護平台 解決方案應提供涵蓋下列10項核心雲端資安防護優勢,在複雜的雲端環境中實現更全面的可視性並更快地回應威脅。
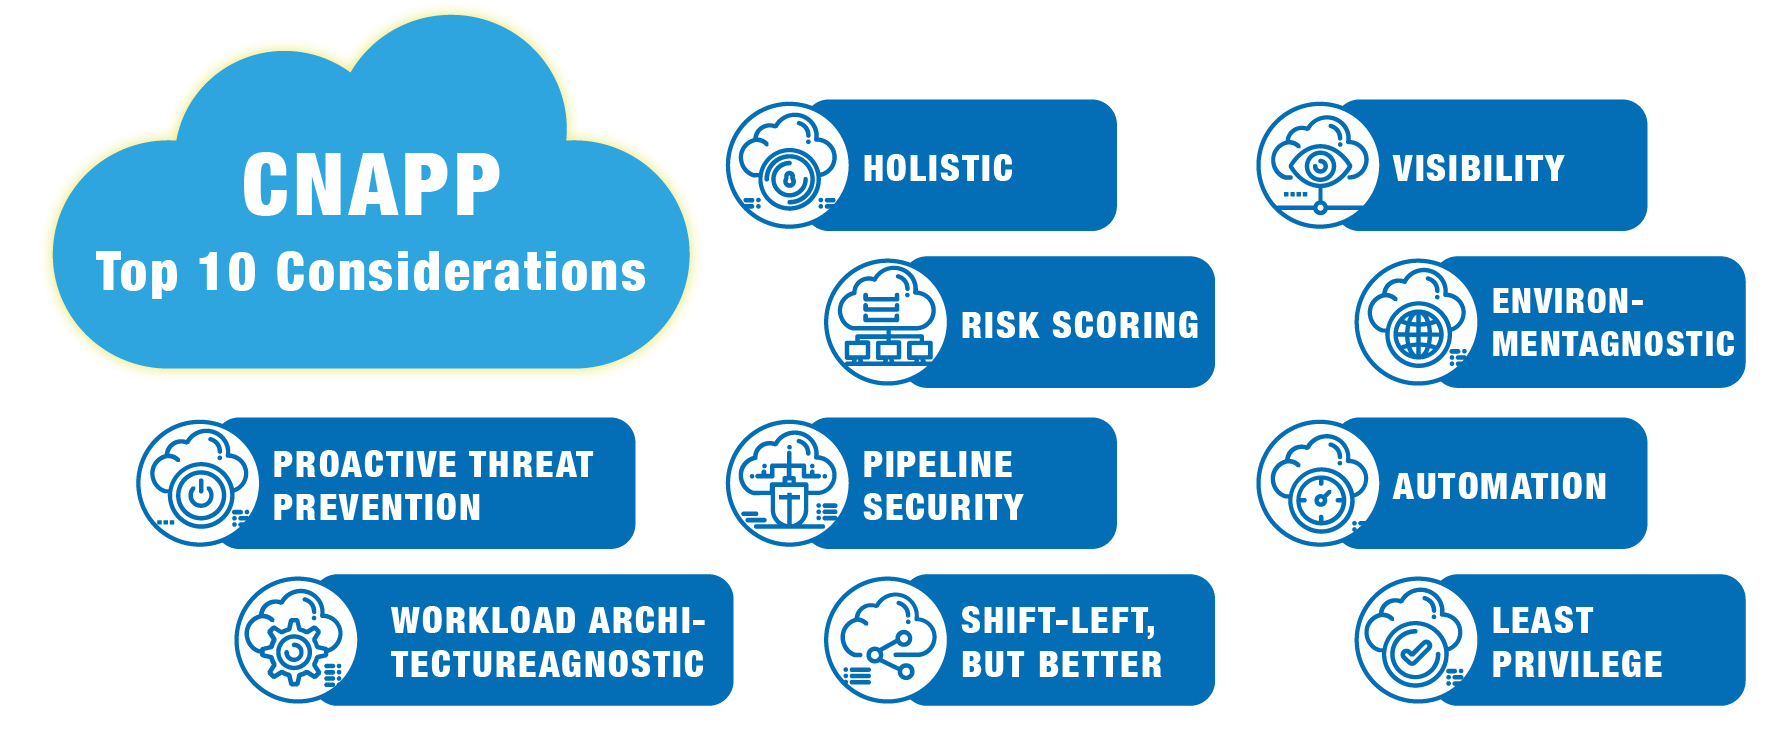
- Holistic一站式整合管理
- 具備「一站式」安全防護能力的 CNAPP 平台,能同時確保整體應用環境的保護與個別工作負載。
- 雲端原生工具更易,深度整合企業現有安全工具;應用工作負載安全管理涵蓋從開發到運行,可避免團隊間安全流程碎片化,提升跨部門協作效率。
- Visibility可視化
- 運行於多雲或混合雲環境中的應用架構與運行生態系統極為複雜且具高度動態性,可視性得以全面掌握雲端環境中的資產與數據流向。
- 運行於多雲或混合雲環境中的應用架構與運行生態系統極為複雜且具高度動態性,可視性得以全面掌握雲端環境中的資產與數據流向。
- Least Privilege最低權限原則
- 以零信任(Zero Trust)與最低權限存取為原則的安全策略,,確保所有流量在授權、檢查與防護後才能存取。
- 執行最小權限存取控制,明確劃分用戶權限,落實身分驗證與數據治理,以確保安全合規。
- Automation自動化
- 開發生命週期(SDLC)與運行環境中的安全管理應高度自動化偵測、警示及修正安全錯誤配置,減少耗時、繁瑣的人為錯誤風險。
- 動態執行企業安全控管與業界最佳實踐,確保安全策略在開發與運行階段均能自動落實,降低因配置錯誤導致的安全風險。
- 運用機器學習(ML)與人工智慧(AI) 進行即時數據分析與自動安全管理,提升安全監控與威脅應對效率。
- Environment-Agnostic環境無關性
- 具備跨環境適應能力,確保運行於本地(On-Premises)、多雲(Multi-Cloud)與混合雲(Hybrid Infrastructure)跨環境一致的安全防護。
- 統一協調監控與修復作業,確保企業無論在哪個雲端供應商或數據中心運行,都能一致落實安全防護,幫助企業在多雲與混合雲環境中輕鬆、高效地執行安全管理,減少因異質環境帶來的管理複雜性與風險。
- Workload Architecture-Agnostic工作負載架構無關性
- CNAPP 平台應支援現代化應用架構,包括微服務(Microservices)、容器(Containers)與無伺服器運算(Serverless Functions),確保所有短暫性運行時工作負載(Ephemeral Runtime Workloads)皆能自動執行安全與治理策略。
- 在各類彈性與動態工作負載間,自動化執行安全控管,減少安全漏洞與管理複雜度。
- Pipeline Security流水線安全
- 運用CNAPP 平台確保開發流程的安全性,透過掃描範本(Templates)、腳本(Scripts)與映像檔(Images),在漏洞擴散至應用或運行環境前主動發現安全風險。
- 採取「安全即程式碼(Security-as-Code)」策略,將安全性內建至 CI/CD 流程,確保從開發到部署的每個階段都符合安全標準。
- 支援基礎設施即程式碼(Infrastructure-as-Code, IaC),確保基礎設施配置符合安全政策,降低人為錯誤導致的安全風險。
- Shift-Left, but Better進階 Shift-Left 安全策略
- 左移安全(Shift-Left Security) 可將安全性內建於開發流程中,以利在開發早期即發現並修正漏洞,降低補救成本。
- 建立持續回饋機制(Continuous Feedback),透過自動化測試與治理機制強化雲原生應用的安全態勢,確保應用安全性與
- 理策略能隨時間調整與優化,以適應不斷變化的雲端環境。
- Proactive Threat Prevention主動式威脅防禦
- 不僅限於威脅偵測,更具備主動預防機制,在攻擊者入侵並造成損害前即時攔截惡意行為,爭取時間讓資安團隊深入調查與採取進一步補救行動,降低潛在攻擊影響。
- 具備強大的威脅情報(Threat Intelligence)與行為分析(Behavioral Analytics),精準辨識風險並自動啟動保護機制,如觸發補償性控制(Compensating Controls)與安全應變措施。
- Risk Scoring風險評分
- 具備高效的風險管理(ERM),運用情境式 AI(Contextual AI)分析風險,整合風險評估提供可行性建議,減少來自多個獨立雲端安全工具的雜訊與過量警報,提升資安團隊應對效率。
- 提供深入風險情境分析,幫助企業聚焦高優先風險,確保關鍵安全問題不被忽略。
|